TISAX Zertifizierung für
Automotive-Zulieferer
4Cyber begleitet Automobilzulieferer von der ENX-Registrierung bis zum TISAX-Label – strukturiert, erfahren und aus einer Hand.
Unternehmen, die uns vertrauen
Was ist TISAX?
TISAX (Trusted Information Security Assessment Exchange) ist keine klassische Zertifizierung, sondern ein von der ENX Association betriebenes Prüf- und Austauschverfahren für Informationssicherheit in der Automobilindustrie. Grundlage der Bewertung ist der VDA-ISA-Fragebogen. Unternehmen lassen einen definierten Scope durch einen von ENX zugelassenen TISAX-Prüfdienstleister bewerten und können das Ergebnis anschließend gezielt über das ENX-Portal mit berechtigten Geschäftspartnern teilen.
TISAX-Vorbereitung: Wo intern die größten Hürden entstehen
Unklare Readiness, ein komplexer VDA-ISA- und ENX-Prozess sowie fehlende Routinen für den Label-Erhalt erschweren vielen Zulieferern die strukturierte Vorbereitung.
Interne Readiness ist oft nicht transparent.
Bestehende Sicherheitsmaßnahmen, Nachweise und Verantwortlichkeiten sind häufig über verschiedene Teams und Dokumente verteilt. Dadurch bleibt unklar, welche VDA-ISA-Lücken vor dem Assessment tatsächlich geschlossen werden müssen.
VDA ISA und ENX-Prozess sind komplex.
Self-Assessment, Registrierung, Assessment-Level, Prüfdienstleister: Der TISAX-Prozess hat viele Stellschrauben, die ohne Erfahrung Zeit und Geld kosten.
Label-Erhalt muss gesichert sein.
TISAX-Labels haben eine begrenzte Gültigkeit. Damit Nachweise auch langfristig nutzbar bleiben, müssen Verantwortlichkeiten, Dokumentation und Folge-Assessments rechtzeitig vorbereitet werden.
Warum TISAX für Zulieferer geschäftskritisch ist
TISAX beeinflusst, ob Zulieferer an Ausschreibungen teilnehmen, Kundenfreigaben erhalten und bestehende Lieferbeziehungen sichern können. Entscheidend ist daher nicht nur das Label selbst, sondern seine unmittelbare Bedeutung für Marktzugang und Umsatzchancen.
Kundenfreigaben & Ausschreibungen
OEMs und Tier-1-Kunden setzen einen belastbaren TISAX-Nachweis häufig für Ausschreibungen, Projektfreigaben und Lieferanten-Onboardings voraus.
Marktzugang & Lieferfähigkeit
Ein fehlender oder nicht nutzbarer Nachweis kann Freigaben verzögern, neue Projekte blockieren und bestehende Lieferbeziehungen gefährden.
Wettbewerbsvorteil in der Lieferkette
Eine nachweisbare TISAX-Readiness stärkt das Vertrauen von Kunden und kann Zulieferer gegenüber Wettbewerbern ohne vergleichbaren Sicherheitsnachweis besser positionieren.
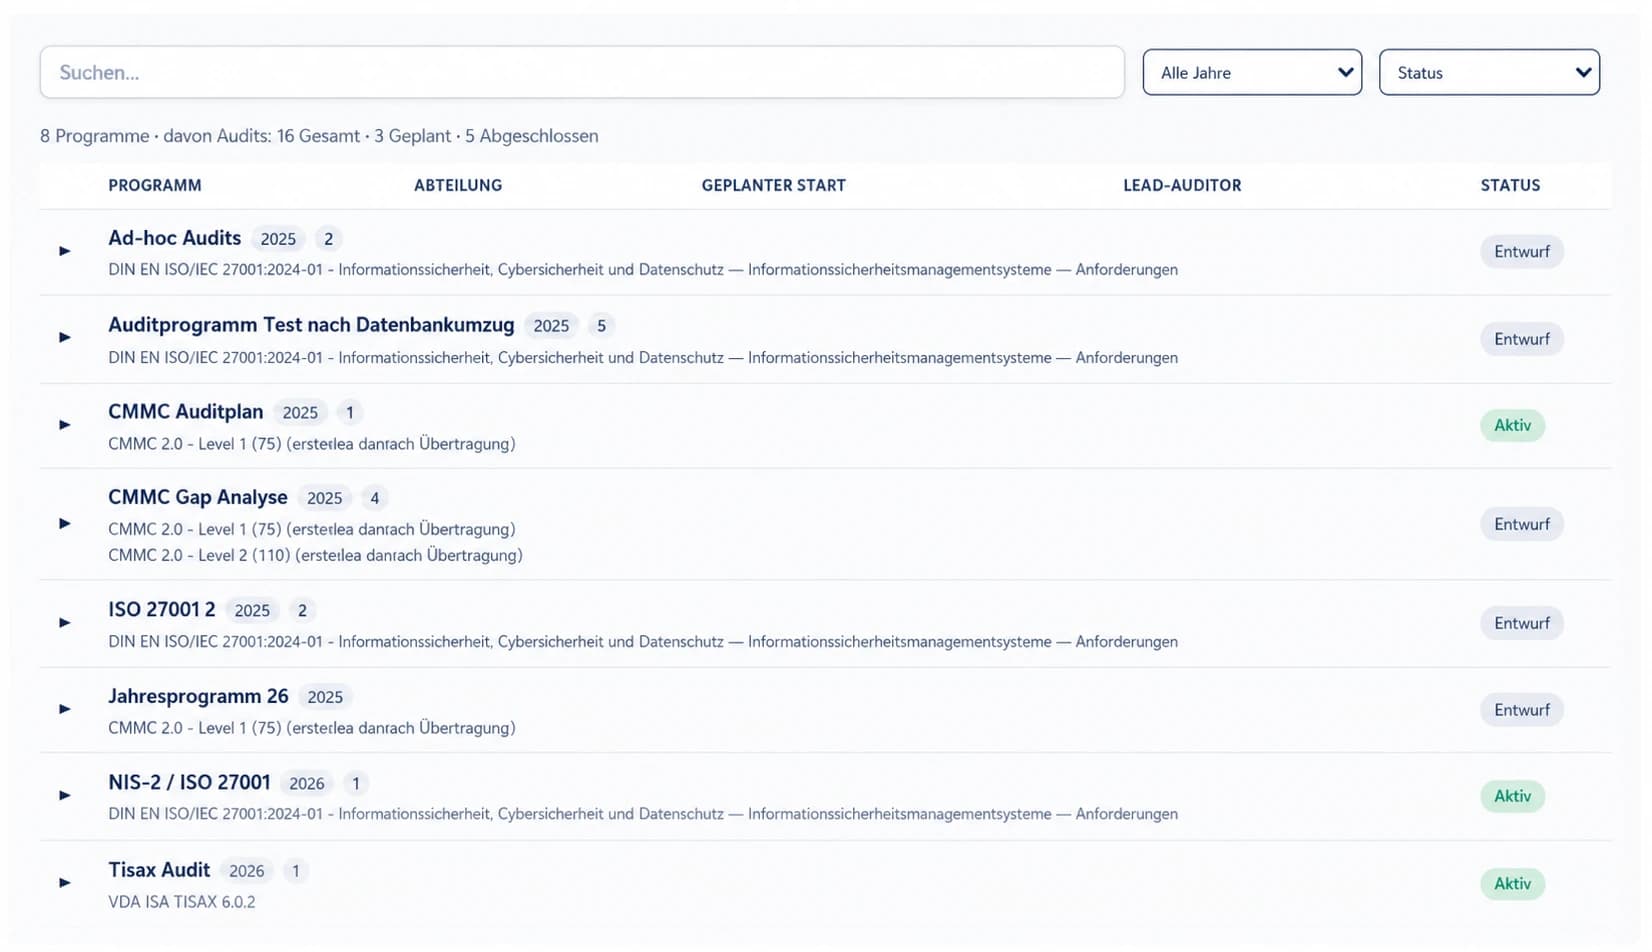
Was der 4Cyber Hub für TISAX konkret liefert
Der 4Cyber Hub unterstützt die TISAX-Vorbereitung mit VDA ISA-Struktur, Aufgaben, Nachweisen, Maßnahmenstatus und klarer Assessment-Vorbereitung.
VDA ISA-Struktur
Anforderungen aus dem VDA ISA strukturiert abbilden und nachvollziehbar für die TISAX-Vorbereitung bearbeiten.
Scope & Anforderungen
Scope, Schutzbedarf und relevante Anforderungen zentral erfassen – damit die Vorbereitung fokussiert bleibt.
Maßnahmenstatus
Offene Maßnahmen, Verantwortlichkeiten und Fortschritt transparent nachhalten.
Nachweisdokumentation
Richtlinien, Prozesse und Nachweise zentral bereitstellen – für Self-Assessment und Prüfungsvorbereitung.
Assessment-Vorbereitung
Audit-Aufgaben, offene Punkte und Nachweise im Hub steuern – damit die TISAX-Vorbereitung nachvollziehbar bleibt.
Label-Pflege
Folge-Assessments, Aktualisierungen und wiederkehrende Aufgaben strukturiert im Blick behalten.
Vom ENX-Portal bis zum erfolgreichen Assessment
Ein strukturierter 5-Schritte-Prozess für die Vorbereitung auf das TISAX-Assessment und den anschließenden Austausch des Ergebnisses im ENX-Portal.
Registrierung im ENX-Portal
- Account-Erstellung und Registrierung
- Scope und Assessment-Level festlegen
- Prüfdienstleister auswählen
Self-Assessment nach VDA ISA
- Bewertung aller ISA-Anforderungen
- Lücken identifizieren und priorisieren
- Maßnahmenplan erstellen
Maßnahmenumsetzung & Dokumentation
- Technische und organisatorische Maßnahmen
- Richtlinien und Prozesse aufbauen
- Assessment-fähige Dokumentation erstellen
Assessment durch Prüfdienstleister
- Vor-Ort- oder Remote-Assessment
- Begleitung durch 4Cyber-Experten
- Nachweise und Korrekturen
Label & ENX-Sharing
- TISAX-Label erhalten
- Label im ENX-Portal mit OEMs teilen
- Folge-Assessment vorbereiten
Sie erhalten eine priorisierte Übersicht der relevanten VDA-ISA-Lücken, erforderlichen Maßnahmen und nächsten Schritte bis zur Assessment-Readiness.
Für wen ist TISAX relevant?
TISAX richtet sich an Automobilzulieferer, die Informationssicherheitsnachweise für OEMs, Prototypenprojekte oder sensitive Daten erbringen müssen.
Tier-1 und Tier-2 Zulieferer
Für direkte und indirekte Zulieferer in der Automobilindustrie, die OEM-Anforderungen für Informationssicherheit erfüllen müssen.
Prototypen & Entwicklung
Für Unternehmen, die mit sensiblen Fahrzeugdaten, Prototypen oder vertraulichen Konstruktionsunterlagen arbeiten.
Unternehmen mit Personaldaten
Für Zulieferer, die personenbezogene Daten von OEM-Mitarbeitern verarbeiten und entsprechende Schutznachweise benötigen.
ISO 27001-Bestandskunden
Für Unternehmen mit bestehender ISO 27001-Zertifizierung, die TISAX effizient durch Synergien der bereits vorhandenen Strukturen erreichen möchten.
TISAX im Zulieferumfeld: Vom Kundendruck zum belastbaren Label
Ein typisches Beispiel aus der Automobilzulieferung zeigt, wie schnell TISAX von einer formalen Kundenanforderung zu einer geschäftskritischen Voraussetzung für Aufträge, Audits und Lieferbeziehungen wird.
Ausgangslage
Ein mittelständischer Automobilzulieferer erhält von einem wichtigen Tier-1-Kunden die Anforderung, ein TISAX-Label nachzuweisen. Erste Sicherheitsmaßnahmen sind vorhanden, aber Scope, Nachweise, Verantwortlichkeiten und Assessment-Vorbereitung sind noch nicht ausreichend strukturiert.
Herausforderung
Ein einmaliges Dokumentationsprojekt reicht nicht aus, wenn das System intern kaum verstanden wird. Ohne klare Zuständigkeiten, aktuelle Nachweise und gelebte Routinen tauchen dieselben Lücken beim nächsten Audit oder Folge-Assessment wieder auf.
Umsetzung mit 4Cyber
4Cyber unterstützt bei der TISAX-Readiness, strukturiert Scope und VDA ISA-Anforderungen, priorisiert Maßnahmen und baut Nachweise im 4Cyber Hub nachvollziehbar auf. Interne Verantwortliche werden befähigt, das Label auch nach dem Assessment im laufenden Betrieb zu sichern.
TISAX und ISO 27001: Was können Sie wiederverwenden?
Unternehmen mit bestehender ISO 27001-Struktur haben bei TISAX einen klaren Vorsprung. ISMS-Dokumentation, Risikomanagement, Sicherheitsrichtlinien, Verantwortlichkeiten, Audit-Nachweise und Verbesserungsprozesse lassen sich direkt wiederverwenden.
TISAX ergänzt diese Basis um automotive-spezifische Anforderungen aus dem VDA ISA – etwa Prototypenschutz, Informationsweitergabe und Assessment-Levels. So lässt sich die TISAX-Vorbereitung effizienter umsetzen und vorhandene Nachweise bleiben nutzbar.
Bereit, Ihre TISAX-Readiness zu prüfen?
Gemeinsam klären wir Assessment-Level, Scope und einen realistischen Zeitplan bis zum TISAX-Label.
Häufige Fragen zur TISAX-Zertifizierung
Bereit für den nächsten Schritt im TISAX-Prozess?
Starten Sie mit klarer Readiness-Analyse, realistischem Zeitplan und strukturierter Begleitung durch 4Cyber.
Unverbindlich · Kein Angebotszwang · Persönliche Einschätzung Ihrer Ausgangslage