ISMS aufbauen: Ihr Informationssicherheitsmanagementsystem für den Mittelstand
4Cyber begleitet mittelständische Unternehmen vom ersten Gap-Assessment bis zur zertifizierungsreifen ISMS-Struktur – verständlich, praxisnah und mit erfahrenen Experten an Ihrer Seite.
Unternehmen, die uns vertrauen
Was ist ein ISMS?
Ein ISMS (Informationssicherheitsmanagementsystem) ist ein systematischer Rahmen aus Richtlinien, Prozessen und Kontrollen, mit dem ein Unternehmen die Vertraulichkeit, Integrität und Verfügbarkeit seiner Informationen schützt – nach ISO 27001 oder BSI IT-Grundschutz.
ISMS aufbauen ist kein IT-Projekt –
es ist eine Geschäftsentscheidung
Nicht die Zertifizierung allein ist die Herausforderung – sondern ein ISMS, das im Alltag funktioniert, gepflegt wird und auditfähig bleibt.
Compliance wird zum Business-Filter.
Kunden, Lieferketten, Audits und Ausschreibungen verlangen belastbare Nachweise. Ohne klare ISMS-Struktur geraten Aufträge, Vertragsverlängerungen und Kundenvertrauen schnell unter Druck.
Zeit, Struktur und Know-how fehlen intern.
Der Bedarf ist erkannt – aber Zuständigkeiten, Prioritäten und Kapazitäten fehlen. Häufig landet Informationssicherheit nebenbei bei IT-Leitung oder Geschäftsführung.
Beratung endet – der Betrieb bleibt.
Klassische Projekte liefern oft Dokumente. Entscheidend ist aber ein ISMS, das dauerhaft gepflegt, aktualisiert und auditfähig betrieben werden kann.
Was der 4Cyber Hub für Ihr ISMS konkret liefert
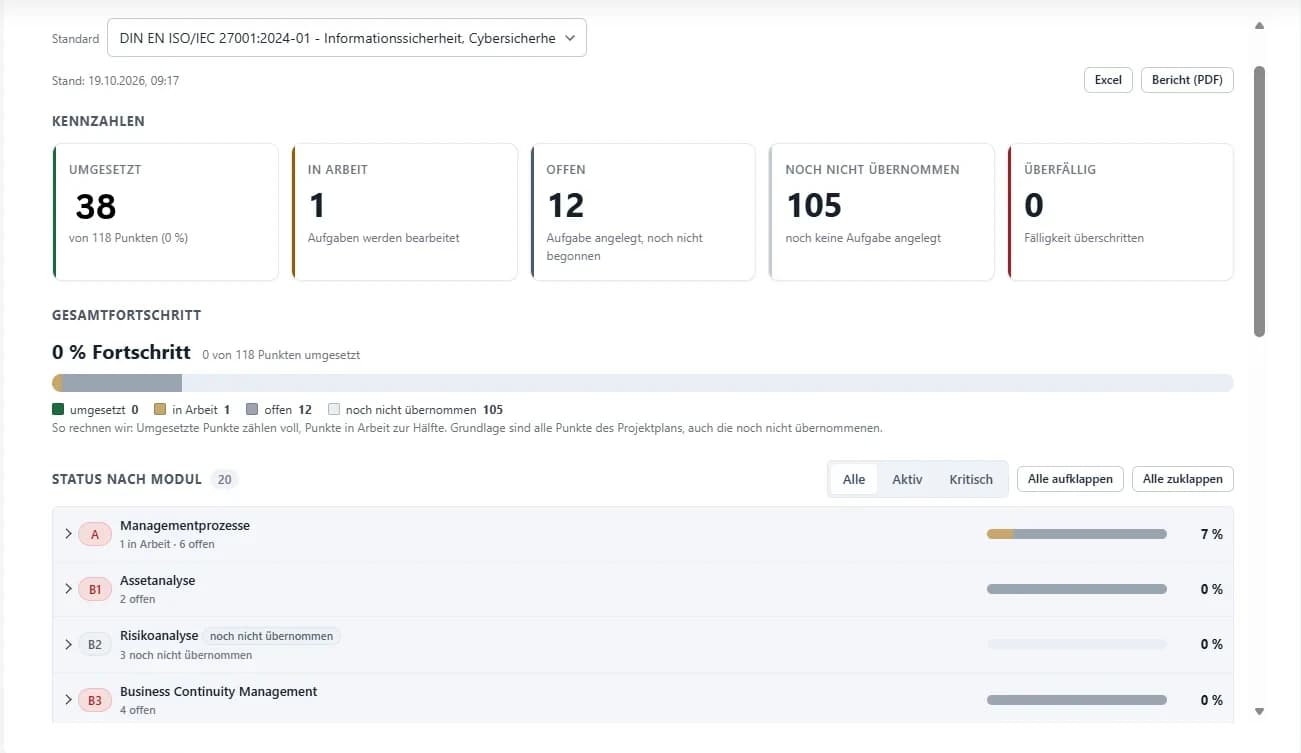
Der 4Cyber Hub macht den ISMS-Aufbau im Alltag steuerbar: mit zentraler Dokumentation, Vorlagen, Aufgaben, Risikomanagement, Lerninhalten und persönlicher Expertenbegleitung.
Zentrale ISMS-Steuerung
Scope, Rollen, Aufgaben und Maßnahmen zentral verwalten – damit der ISMS-Aufbau strukturiert und nachvollziehbar bleibt.
Vorlagen & Richtlinien
Praxisnahe Vorlagen, Richtlinien und Nachweise helfen, ISMS-Dokumentation schneller und auditfähig aufzubauen.
Risiken & Maßnahmen
Risiken, Maßnahmen und Status im Hub nachhalten – damit Fortschritt, Prioritäten und offene Punkte sichtbar bleiben.
Lerninhalte & Know-how
Geführte Inhalte und verständliche Anleitungen unterstützen den internen Wissensaufbau im Unternehmen.
Auditfähigkeit im Blick
Nachweise, Verantwortlichkeiten und Aktualisierungen werden laufend gepflegt – für einen dauerhaft auditfähigen ISMS-Betrieb.
Expertenbegleitung
Fachliche Unterstützung ergänzt die Plattform, damit Fragen geklärt und nächste Schritte sicher umgesetzt werden können.
In 25 Wochen zur auditfähigen ISMS-Struktur
Kein Blank-Slate-Projekt, sondern ein strukturierter Fahrplan mit klaren Phasen – vom ersten Quick Check bis zu einem ISMS, das im Alltag betrieben, gepflegt und nachgewiesen werden kann. Am Ende kann Ihr Team das ISMS eigenständiger betreiben – mit klaren Rollen, Nachweisen und Routinen.
Ausgangslage
- Lücken und Anforderungen erfassen
- Compliance-Risiken verstehen
Quick Check & Analyse
- Gap-Analyse und Priorisierung
- Asset-Inventar starten
Scope & Struktur
- Geltungsbereich und Rollen definieren
- Managementprozesse aufsetzen
Grundlagen-Umsetzung
- Zentrale Richtlinien etablieren
- Risikomanagement implementieren
Befähigung & Betrieb
- Team schulen und befähigen
- Lieferanten und Verträge regeln
Auditfähig & dauerhaft betreibbar
- Internes Audit durchgeführt
- Mehr Eigenständigkeit im ISMS-Betrieb
Der Fahrplan wird an Scope, Reifegrad und verfügbare interne Ressourcen Ihres Unternehmens angepasst.
Für wen ist unser ISMS-Aufbau geeignet?
Unser Ansatz richtet sich an mittelständische Unternehmen, die Informationssicherheit strukturiert aufbauen, Anforderungen nachweisen und interne Ressourcen gezielt entlasten möchten.
Mittelstand ohne großes Security-Team
Für Unternehmen, die Informationssicherheit strukturiert aufbauen müssen, aber intern nur begrenzte Security-Ressourcen haben.
Unternehmen mit Audit- oder ISO-27001-Ziel
Für Organisationen, die zertifizierungsreif werden oder Kunden- und Audit-Anforderungen belastbar nachweisen möchten.
NIS-2-betroffene und regulierte Unternehmen
Für Unternehmen, die regulatorische Anforderungen in klare Rollen, Prozesse, Risiken und Nachweise übersetzen müssen.
Zulieferer mit Kundenanforderungen
Für Lieferanten und Dienstleister, die Sicherheitsnachweise für Auftraggeber, Ausschreibungen oder Lieferketten erbringen müssen.
Sie möchten Ihr ISMS strukturiert aufbauen?
Im Erstgespräch klären wir gemeinsam Ihre Ausgangslage, relevante Anforderungen und sinnvolle nächste Schritte für einen realistischen ISMS-Fahrplan.
Häufige Fragen zum ISMS-Aufbau
Bereit für den nächsten Schritt im ISMS-Aufbau?
Starten Sie mit einem klaren Fahrplan, verständlichen Umsetzungsschritten und Expertenbegleitung durch 4Cyber.
Unverbindlich · Kein Angebotszwang · Persönliche Einschätzung Ihrer Ausgangslage