ISO 27001 Zertifizierung – Ihr Weg zur anerkannten Informationssicherheitsnorm
4Cyber begleitet Sie von der ersten Gap-Analyse bis zum anerkannten Zertifikat – strukturiert, transparent und mit nachweisbarem Ergebnis.
Unternehmen, die uns vertrauen
Was ist ISO 27001?
ISO 27001 ist die internationale Norm für Informationssicherheitsmanagementsysteme (ISMS). Sie definiert Anforderungen für den Aufbau, Betrieb und die kontinuierliche Verbesserung eines ISMS und ist die Grundlage für eine weltweit anerkannte Zertifizierung durch akkreditierte Stellen.
ISO 27001 ist mehr als ein Zertifikat –
entscheidend ist ein belastbares ISMS
Die Herausforderung ist nicht die Norm allein, sondern ein ISMS, das im Alltag funktioniert, auditfähig bleibt und nach der Zertifizierung dauerhaft betrieben werden kann.
Kunden und Partner fordern Nachweise.
Immer mehr Auftraggeber, Lieferketten und Ausschreibungen setzen ISO 27001-Zertifikate voraus. Ohne Nachweis geraten Aufträge und Renewals unter Druck.
Der Weg zum Zertifikat ist komplex.
Zwischen Gap-Analyse, Richtlinien, internem Audit und Zertifizierungsstelle liegen viele Schritte. Ohne klare Struktur verlieren Teams schnell Zeit, Fokus und Momentum.
Zertifizierung braucht Betrieb.
Ein Zertifikat bleibt nur belastbar, wenn das ISMS gepflegt, nachgewiesen und kontinuierlich weiterentwickelt wird.
Was der 4Cyber Hub für ISO 27001 konkret liefert
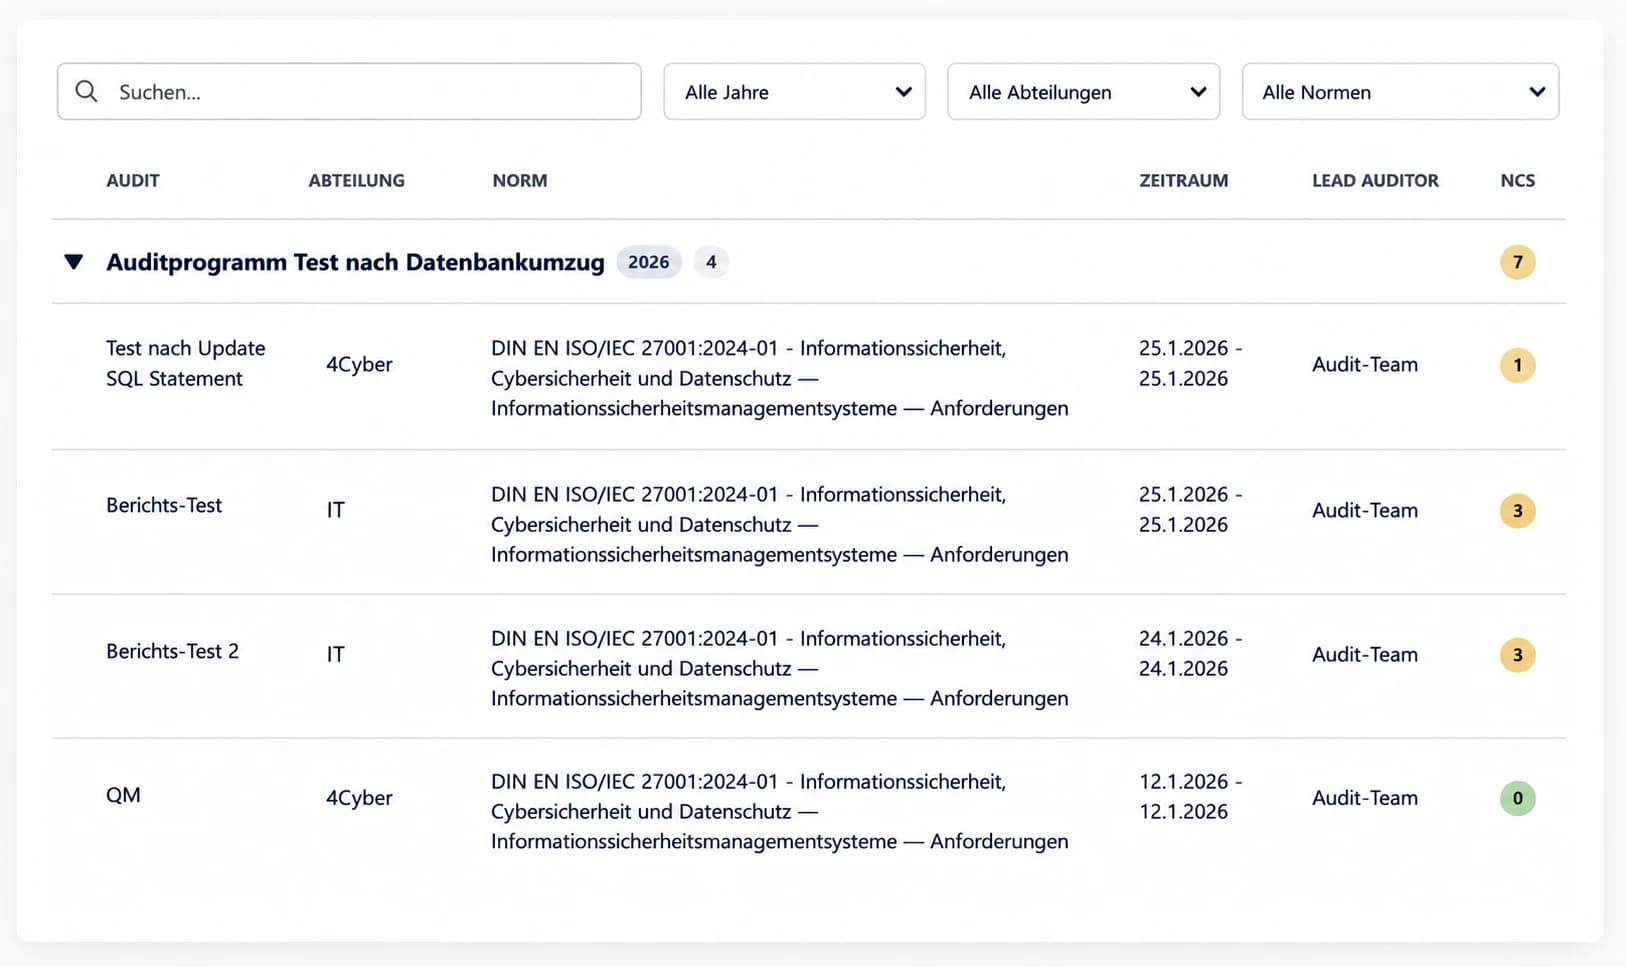
Der 4Cyber Hub macht ISO 27001 im Alltag steuerbar: mit zentraler ISMS-Dokumentation, Aufgaben, Nachweisen, Verantwortlichkeiten und klarer Auditvorbereitung.
Zentrale Dokumentation
ISMS-Dokumente, Richtlinien und Nachweise zentral verwalten – strukturiert, versioniert und auditfähig.
Normanforderungen & Lücken
Anforderungen, Lücken und offene Punkte transparent abbilden – damit klar bleibt, was bis zur Zertifizierung fehlt.
Risiken & Maßnahmen
Informationsrisiken, Maßnahmen und Status nachvollziehbar steuern und im Betrieb aktuell halten.
Aufgaben & Verantwortlichkeiten
Aufgaben, Rollen und Fristen klar zuweisen – damit zwischen Audit-Zyklen nichts verloren geht.
Auditvorbereitung
Nachweise, offene Punkte und Audit-Aufgaben zentral vorbereiten – für interne Audits und Zertifizierungsaudits.
Laufender Betrieb
Aktualisierungen, Management Reviews, interne Audits und Rezertifizierung strukturiert nachhalten.
Von der Gap-Analyse bis zum Zertifikat
Ein strukturierter 5-Schritte-Prozess, der Unternehmen zuverlässig zur ISO-27001-Zertifizierung führt – mit dem Ziel, eine ISO-27001-Struktur aufzubauen, die nach dem Audit dauerhaft betrieben, nachgewiesen und für Überwachungsaudits sowie Rezertifizierung bereit gehalten werden kann.
Gap-Analyse & Projektplanung
- IST-Analyse Ihrer bestehenden Sicherheitsmaßnahmen
- Gap-Identifikation zur ISO 27001:2022
- Realistischer Projektzeitplan
ISMS aufbauen & dokumentieren
- Scope-Definition und Richtlinien
- Annex-A-Controls und Risikobehandlung
- Auditfähige Dokumentation
Internes Audit durchführen
- Internes Audit nach ISO 19011
- Identifikation offener Punkte
- Management Review vorbereiten
Zertifizierungsaudit (Stufe 1 & 2)
- Dokumentenprüfung (Stufe 1)
- Vor-Ort-Audit (Stufe 2)
- Begleitung durch 4Cyber-Experten
Zertifikat & laufender Betrieb
- ISO-27001-Zertifikat erhalten
- Jährliche Überwachungsaudits
- Rezertifizierung nach 3 Jahren
Sie erhalten eine priorisierte Roadmap, die Scope, Reifegrad und verfügbare interne Ressourcen berücksichtigt.
Für wen ist die ISO-27001-Zertifizierung sinnvoll?
Unsere Zertifizierungsbegleitung richtet sich an Unternehmen, die Informationssicherheit nachweisbar machen, Kunden überzeugen und regulatorische Anforderungen erfüllen möchten.
Mittelstand mit Kundenforderungen
Für Unternehmen, deren Kunden oder Auftraggeber eine ISO-27001-Zertifizierung voraussetzen oder prüfen.
Zulieferer und Dienstleister
Für Lieferanten, die Sicherheitsnachweise für Ausschreibungen, Rahmenverträge oder Lieferketten erbringen müssen.
NIS-2-betroffene Unternehmen
Für Unternehmen, die ihre regulatorischen Pflichten mit einem ISO-27001-ISMS strukturiert und effizient erfüllen möchten.
Wachstumsunternehmen & Scale-ups
Für Unternehmen, die Informationssicherheit frühzeitig professionell aufbauen und als Wettbewerbsvorteil positionieren möchten.
Wie nah ist Ihr Unternehmen an der Zertifizierungsreife?
Im Erstgespräch klären wir gemeinsam Ihre Ausgangslage, relevante Anforderungen und einen realistischen Zertifizierungsfahrplan für Ihr Unternehmen.
Häufige Fragen zur ISO-27001-Zertifizierung
Bereit für den nächsten Schritt zur ISO-27001-Zertifizierung?
Starten Sie mit einer klaren Gap-Analyse, einem realistischen Zertifizierungsfahrplan und Expertenbegleitung durch 4Cyber.
Unverbindlich · Kein Angebotszwang · Persönliche Einschätzung Ihrer Ausgangslage